Coraz częściej pojawiają się fałszywe maile urząd skarbowy, które wyglądają bardzo wiarygodnie i mogą łatwo wprowadzić w błąd nawet uważnych użytkowników. Oszuści świetnie naśladują stylem komunikacji banki, firmy kurierskie, a nawet instytucje państwowe. Liczą na to, że ktoś w pośpiechu kliknie w link i poda im swoje dane.
Niedawno sam otrzymałem taki e-mail – podszywający się pod E-Urząd Skarbowy. Wiadomość wyglądała urzędowo: tytuł, oficjalnie brzmiący nadawca, link do „powiadomienia elektronicznego”. Dla wielu osób coś takiego może wyglądać prawdziwie, szczególnie że tematy podatków czy urzędów zwykle budzą stres i działamy wtedy szybciej, mniej uważnie.
To właśnie wykorzystują cyberprzestępcy. Chcą wzbudzić presję i sprawić, żeby ofiara kliknęła odruchowo. W tym artykule rozłożę tę wiadomość na części pierwsze i pokażę Ci, na co zwracać uwagę, żeby nie wpaść w pułapkę.
Nadawca – pierwszy sygnał ostrzegawczy
E-mail przyszedł z nazwy „E-Urząd Skarbowy”, ale gdy spojrzysz dokładniej, adres nadawcy to:support@csaladibolcsodeujszeged.hu
Już tutaj widać coś podejrzanego:
- domena kończy się na
.hu(czyli Węgry), - nie ma nic wspólnego z
.gov.pl, które wykorzystują polskie urzędy, - wygląda na losowo dobraną nazwę.
To pierwszy i bardzo mocny sygnał, że wiadomość nie pochodzi z instytucji, za którą się podaje.
Rada: zawsze patrz na cały adres nadawcy, a nie tylko na nazwę wyświetlaną w programie pocztowym.
Treść wiadomości – urzędowy ton, ale z błędami
Treść była bardzo prosta i brzmiała mniej więcej tak:
- „E-Urząd Skarbowy wysłało powiadomienie na adres biuro@… jako właściciel konta”
- „Zaloguj się, aby wyświetlić powiadomienie”
- „Prosimy nie odpowiadać na tę wiadomość…”
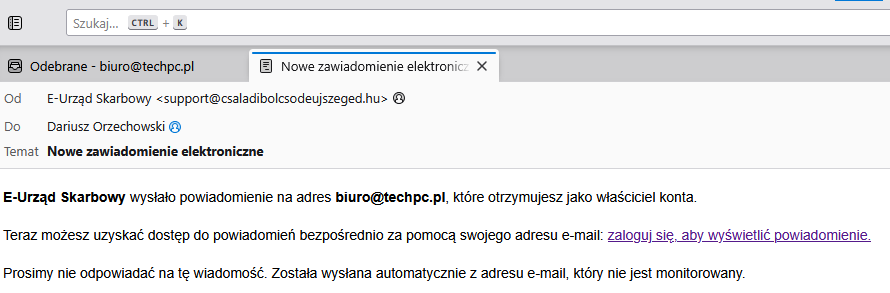
Na pierwszy rzut oka wygląda znajomo – bo wiele instytucji faktycznie wysyła automatyczne powiadomienia. Ale są tutaj nieścisłości:
- brak personalizacji (nie ma mojego imienia, nazwiska, numeru sprawy),
- dziwne sformułowania gramatyczne („wysłało powiadomienie” zamiast „wysłał”),
- link w treści prowadzi do niezwiązanej domeny.
Rada: urzędy nigdy nie każą logować się przez linka w e-mailu. Zawsze trzeba wejść bezpośrednio na stronę gov.pl i tam się zalogować.
Link – najgroźniejszy element
Po kliknięciu w link zostałem przekierowany na adres:https://hoenmusic.com/wp-content/uploads/Zaloguj/?email=biuro@techpc.pl
Już sama domena „hoenmusic.com” mówi wszystko – nie ma nic wspólnego ani z administracją publiczną, ani z podatkami. To przypadkowa strona, na której oszuści przygotowali fałszywy formularz logowania.
Gdyby ktoś w pośpiechu podał tam swoje dane (login, hasło, a czasem nawet PESEL), trafiłyby one bezpośrednio do przestępców.
Rada: zawsze najeżdżaj kursorem na link i sprawdzaj, dokąd naprawdę prowadzi, zanim klikniesz.
Przeglądarka też ostrzega
W tym przypadku pomocny okazał się Firefox. Przeglądarka automatycznie zablokowała stronę i wyświetliła komunikat:
„Ostrzeżenie: potencjalne zagrożenie bezpieczeństwa”
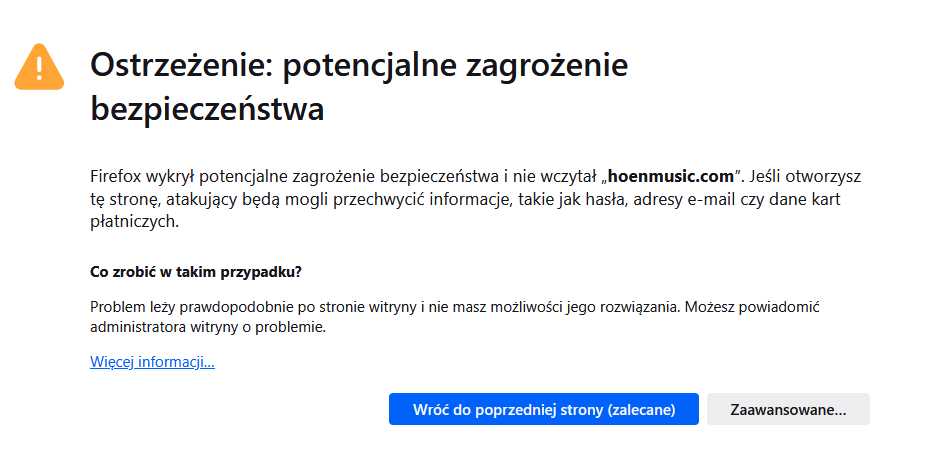
To dodatkowe zabezpieczenie, które może uchronić użytkownika przed stratą danych.
Rada: nigdy nie ignoruj ostrzeżeń przeglądarki. Jeśli Firefox, Chrome czy Edge sygnalizuje problem, potraktuj to poważnie.
Jak rozpoznać phishing – szybka checklista
- Sprawdź nadawcę – czy domena pasuje do instytucji (np.
gov.plw przypadku urzędów). - Przeczytaj dokładnie treść – czy nie ma błędów językowych i ogólników.
- Sprawdź link – najedź kursorem, zobacz, dokąd prowadzi.
- Zwróć uwagę na ton – czy mail nie próbuje wywołać presji („natychmiast”, „ostatnia szansa”, „blokada konta”).
- Zawsze loguj się ręcznie – wpisując adres oficjalnej strony, zamiast klikać w linki.
Co zrobić, gdy klikniesz w taki link
Jeśli zdarzy się, że przez nieuwagę klikniesz i podasz dane:
- natychmiast zmień hasło do danego konta,
- jeżeli dotyczy to profilu e-Urząd Skarbowy – zgłoś sprawę na oficjalnej stronie,
- przeskanuj komputer programem antywirusowym,
- rozważ zgłoszenie sprawy do CERT Polska: https://incydent.cert.pl/
Jeśli trafisz na podejrzaną wiadomość, pamiętaj, że może to być jeden z wielu krążących w sieci przykładów typu fałszywe maile urząd skarbowy. Zachowaj czujność i zawsze loguj się tylko przez oficjalne strony gov.pl. Fałszywe maile podszywające się pod urzędy czy banki wyglądają coraz bardziej wiarygodnie, ale zawsze można je rozpoznać, jeśli spojrzymy na szczegóły.
W tym przykładzie wystarczyło sprawdzić nadawcę i link – i od razu było jasne, że to oszustwo.
Dlatego:
- nie klikaj w podejrzane linki,
- zawsze korzystaj z oficjalnych stron,
- ufaj ostrzeżeniom przeglądarki.
Chwila czujności może uchronić Cię przed dużymi problemami.
🔒 Zostań na bieżąco z bezpieczeństwem
Zapisz się na mój newsletter, a dostaniesz powiadomienia o nowych artykułach i filmach na temat ochrony komputera oraz Internetu.
Więcej praktycznych porad znajdziesz też na moim kanale YouTube OrzechPomaga.
